1. Le problème identifié
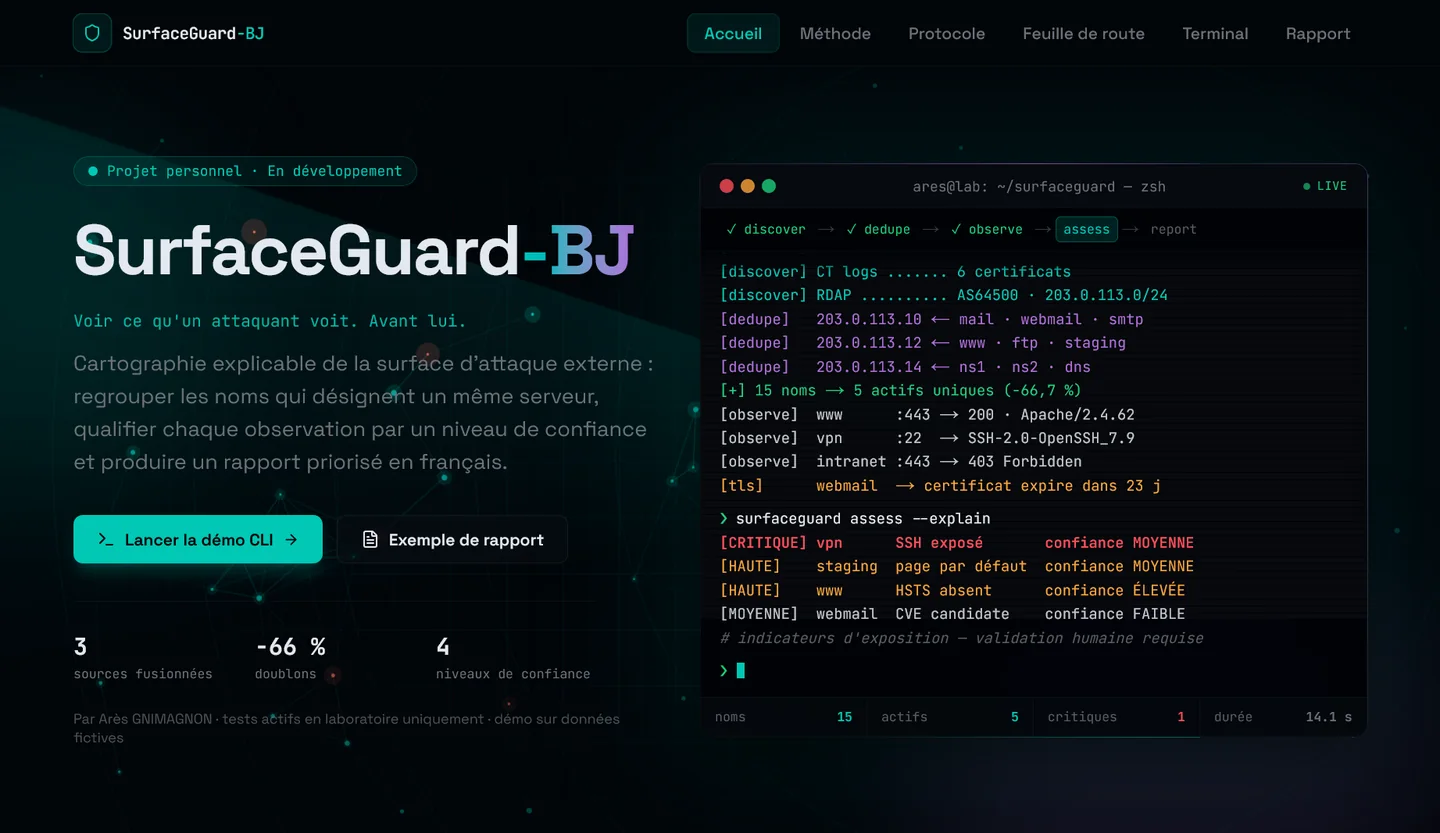
Les outils de cartographie de surface d'attaque externe (EASM) livrent des résultats bruts : un même serveur compté autant de fois qu'il a de noms DNS, une exposition visible traitée comme une vulnérabilité confirmée, et une priorisation opaque ou absente.
2. Ce qui a été construit
Un outil Python en ligne de commande qui croise des sources passives (DNS, Certificate Transparency, RDAP), regroupe les noms qui désignent le même serveur, et attribue à chaque observation l'un de 4 niveaux de confiance avant de la prioriser selon plusieurs critères explicables. Le rapport est rédigé en français. Les tests actifs sont limités à un laboratoire et à des domaines autorisés par écrit.
3. Résultats & Impact mesuré
Démonstration en ligne avec des données fictives (domaines réservés, adresses IP et numéro d'AS de documentation), méthode et feuille de route publiées. Une étude exploratoire, uniquement passive, compare la visibilité DNS des domaines gouvernementaux de 7 pays. Le prototype en ligne de commande est en développement.